
NAF PERSONAL · CONTROL HUMANO
Tu IA puede ayudarte. Vos decidís hasta dónde.
Una protección diseñada para vincular las acciones de agentes de IA con tus permisos, cuidar tus datos y limitar los gastos en servicios conectados.
Arquitectura conceptual de ocho capas. Producto en etapa de desarrollo y validación.
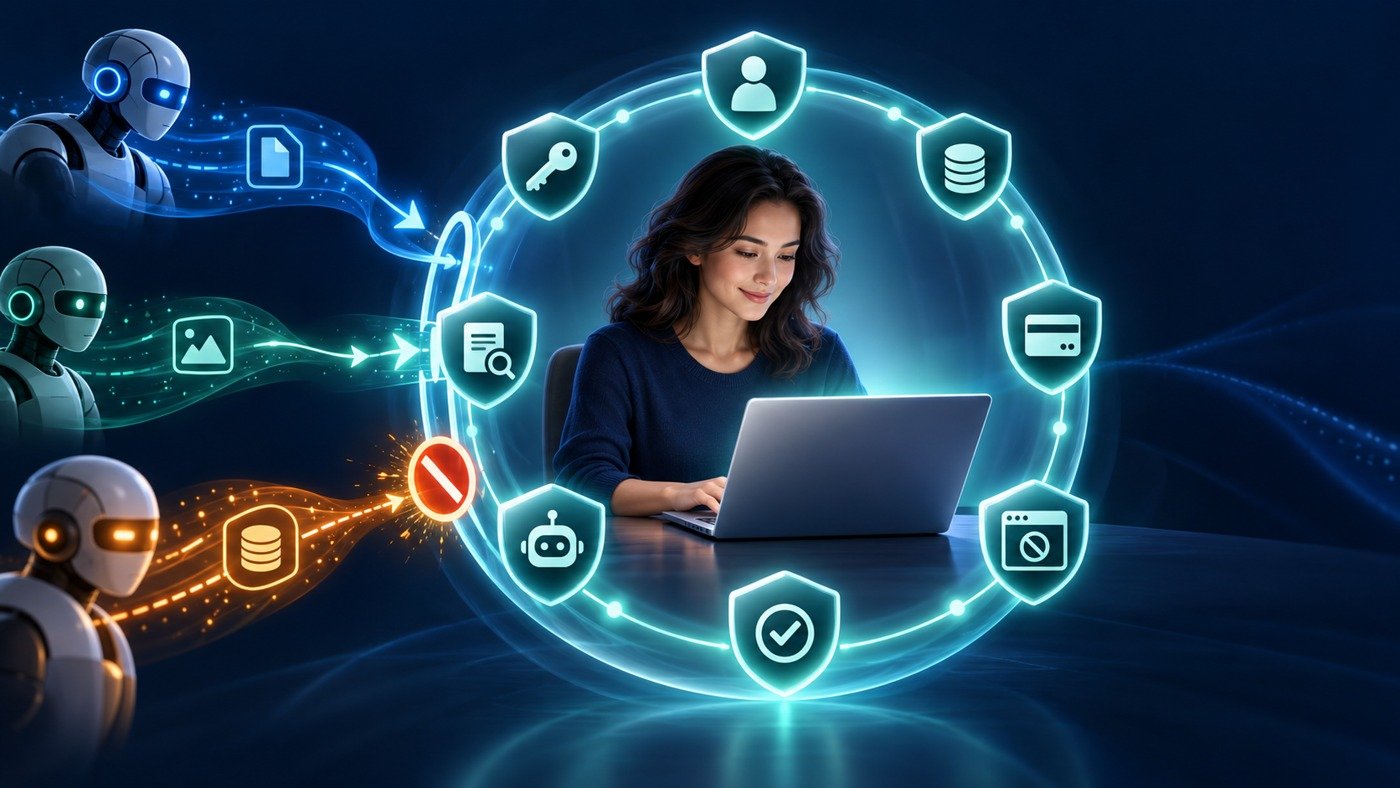
Imagen conceptual del control humano sobre un entorno digital protegido.
QUÉ ES NAF PERSONAL
Un permiso claro antes de una acción sensible.
NAF Personal propone una capa de control externa a la IA, conectada a las herramientas que utiliza. Vos definís la tarea, los datos, las aplicaciones, los destinatarios, el plazo y el presupuesto. El controlador comprueba ese alcance antes de permitir una acción.
En términos sencillos: una protección para trabajar con agentes de IA conservando la decisión sobre tu información, tus cuentas y tu dinero.
Lo no autorizado no se ejecuta.
Una sesión abierta, una tarjeta guardada o un botón disponible no son permisos de compra. Una acción sensible necesita autorización explícita, vigente y verificable.
Que una IA encuentre una contraseña, una clave, una sesión abierta o una tarjeta guardada no le concede permiso para utilizarlas.NAF Personal propone verificar tu autorización antes de permitir acciones sobre tus cuentas, datos y medios de pago.
Tus claves y cuentas bajo tu control
Una credencial visible en una conversación, captura o archivo no habilita su uso ni su transmisión.
Tus permisos no se amplían entre agentes
Una IA no puede autorizar a otra a utilizar tus cuentas o recursos sin tu consentimiento específico.
Una sesión abierta no autoriza compras
Consultar una cuenta no habilita pagos, suscripciones, envíos de información ni cambios de configuración.
Protección complementaria para tus asistentes de IA
NAF Personal se plantea como una capa externa que complementaría las protecciones de Dots y otros sistemas agénticos, manteniendo tus decisiones y límites bajo tu control.
Estas funciones forman parte del diseño de NAF Personal y requieren desarrollo, integración y validación técnica.
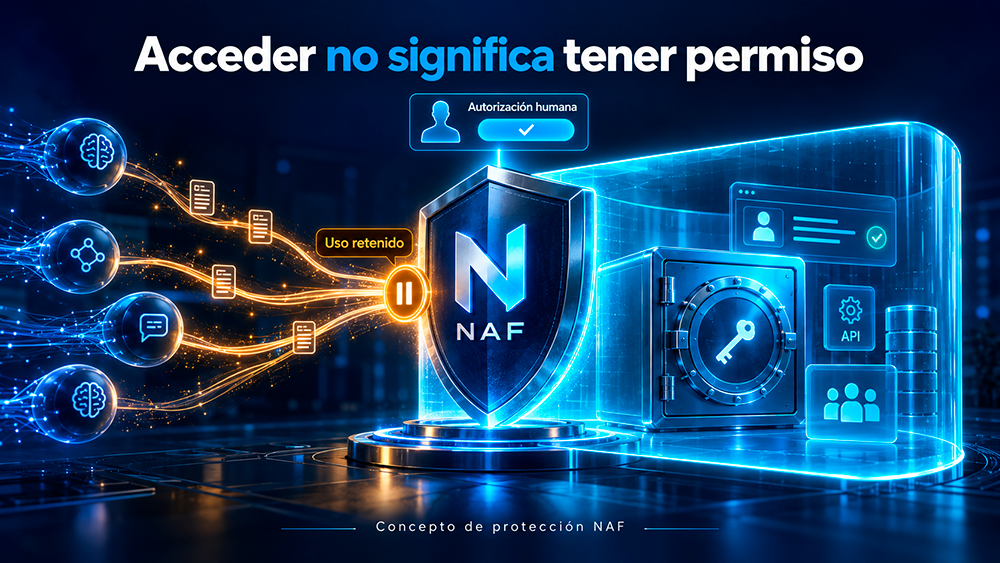
CONTROLES QUE COMPARTIMOS CON NAF EMPRESA
La misma base de gobernanza, centrada en vos.
01
Autorización antes del efecto
Comprobar el permiso sobre la operación final antes de pagar, publicar, enviar información o borrar archivos.
02
Tu autoridad entre aplicaciones
Mantener tus reglas al cambiar de IA o herramienta, dentro de las integraciones que se hayan validado.
03
Control de agentes delegados
Cada subagente conserva los límites de la tarea. Recibir un mensaje de otra IA no concede nuevas facultades.
04
Registro y revocación
Relacionar cada decisión con tu autorización y permitir detener nuevas acciones de las tareas conectadas.
PROTECCIÓN ECONÓMICA
Una tarjeta vinculada sigue siendo tuya.
El diseño contempla tarjetas guardadas, billeteras, compras rápidas, suscripciones y servicios que cobran por cada uso. El permiso debe indicar comercio, producto, importe, moneda y periodicidad.
Presupuesto compartido
Los agentes de una tarea usan el mismo límite. Repartir el trabajo entre varias IAs no reinicia el presupuesto ni la cantidad autorizada.
Cambios que requieren revisión
Si cambian el comercio, el destinatario, el precio o la suscripción, la operación se reevalúa y se pide nueva aprobación cuando corresponda.
Uso y renovación separados
Autorizar una contratación no implica permitir renovaciones, mejoras de plan o compras adicionales fuera del alcance aprobado.
El bloqueo sólo sería efectivo en rutas integradas. Un cargo recurrente procesado fuera de ese control requiere también las opciones del proveedor o del emisor.
NUEVOS CONTROLES MULTIAGENTE
Pedir ayuda a otra IA no cambia tu decisión.
Una delegación debe conservar tu mandato original, el agente que la inició, quien ejecuta la subtarea y los permisos aplicables. El agente receptor sólo puede actuar dentro de ese alcance y de sus propias facultades.
Guardar una tarea no guarda un permiso eterno.
Al retomar una sesión, NAF debería verificar vencimiento, consumo y revocación. La memoria persistente no puede reactivar una autorización que ya terminó.
UN CASO CONCRETO
Buscar una impresora no autoriza comprarla.
Le pedís a A que compare precios. A consulta a B; B le pide ayuda a C, que tiene acceso a una tienda con tu tarjeta guardada.
Resultado previsto: C no puede confirmar la compra. Para hacerlo necesita tu autorización específica, con el precio y comercio finales.
OCHO CAPAS DE PROTECCIÓN PERSONAL
Tus datos, tus permisos y tu dinero en el centro.
Las ocho capas organizan las funciones previstas del producto. Los nuevos controles refuerzan esas funciones sin sumar una capa por cada herramienta o riesgo.
01
Identidad y privacidad personal
Delimitar acceso a documentos, correos, archivos y datos de identidad.
02
Permisos y finalidad
Vincular cada acción con tu objetivo, el recurso y el plazo aprobado.
03
Soberanía económica
Controlar importes, cantidades, suscripciones y límites acumulados.
04
Credenciales y pagos vinculados
Separar acceso a cuentas de la facultad de utilizar medios de pago.
05
Protección ante manipulación externa
Tratar páginas y mensajes de terceros como contenido, no como nuevas órdenes tuyas.
06
Control de acciones
Verificar la operación final en la herramienta que la ejecuta.
07
Autonomía y delegación
Mantener el mandato original y los límites compartidos entre agentes.
08
Registro, alerta, revocación y corte
Conservar trazabilidad y detener nuevas acciones de tareas mediadas.
NUESTRA PROPUESTA FRENTE A OTRAS SOLUCIONES
Un control personal que reúne permisos, datos y gastos.
NAF Personal propone reunir consentimiento comprensible, protección de recursos vinculados, límites económicos colectivos y trazabilidad de agentes en una misma experiencia para la persona usuaria.
El control externo, la autorización previa y la independencia de modelos también existen en otras propuestas. Nuestro diferencial buscado es cómo integramos esas funciones para el uso personal; deberá demostrarse con el MVP y pruebas comparativas.
NVIDIA OPENSHELL
Gobernar el entorno de ejecución
Ofrece políticas externas al agente, aislamiento, controles de acceso y registros, con un enfoque para desarrolladores y equipos de plataforma y seguridad.
NAF Personal propone llevar el mandato humano y los límites de datos y gastos a una experiencia de uso personal. La comparación deberá evaluar cobertura y facilidad de uso.
VISA INTELLIGENT COMMERCE
Autorizar pagos iniciados por agentes
Propone tokens de pago específicos para agentes y controles que vinculan la compra con la instrucción autenticada del usuario, el comercio y el importe.
NAF Personal plantea un mandato que abarque también archivos, mensajes y otras acciones, además del pago. Podría complementar controles de pagos; la integración debe validarse.
Comparación de enfoques basada en descripciones públicas consultadas el 1 de octubre de 2026. No implica superioridad comprobada, exclusividad ni cobertura equivalente.
CÓMO SE PROPONE FUNCIONAR
Definís el alcance. El control lo comprueba.
01
Dar un mandato
Elegís qué tarea puede realizar la IA, con qué datos, aplicaciones, destinatarios y límites.
02
Verificar la operación
Antes de una acción sensible, se contrasta la solicitud con el permiso vigente y sus parámetros finales.
03
Decidir y registrar
Permitir dentro del alcance, retener para confirmación, denegar o suspender, conservando la traza.
No hace falta confirmar cada paso que ya quedó autorizado. Una ampliación material del alcance sí exige revisión y, cuando corresponda, un nuevo consentimiento.
PARA QUIÉN ESTÁ DIRIGIDO
Personas que trabajan y crean con agentes de IA.
Profesionales independientes, emprendedores, creadores y personas que utilizan IA para organizar información, generar contenido, buscar productos o ejecutar tareas mediante aplicaciones conectadas.
NAF Personal se centra en la autoridad de una persona sobre sus recursos. NAF Empresa se orienta a políticas organizacionales, responsabilidades y procesos compartidos.
Qué busca proteger
Documentos y datos personales.
Cuentas y credenciales.
Tarjetas y billeteras vinculadas.
Presupuestos de servicios por uso.
Decisiones de compra y publicación.
MVP PERSONAL
Demostrar la protección con pagos ficticios.
La prueba inicial contempla tres agentes, dos conectores de modelos, una tienda simulada y una API de videos con cobro ficticio. El bloqueo debe comprobarse en la herramienta, no sólo en lo que diga la IA.
Lo que debe demostrar
Impedir compras fuera del permiso.
Aplicar el mismo presupuesto a todos los agentes.
Revisar cambios de precio o comercio.
No recuperar permisos vencidos desde memoria.
Revocar tareas y delegaciones conectadas.
Lo que se medirá
Acciones indebidas detenidas y ejecutadas.
Falsos bloqueos de tareas legítimas.
Cobertura por aplicación y ruta.
Integridad de las trazas.
Costos reservados y cargos observados.
El producto sigue en etapa conceptual: no dispone de un prototipo validado ni resultados de eficacia. La compatibilidad y protección real dependen de conectores, permisos e integraciones.
IMPLEMENTACIÓN PREVISTA
Conectado a las herramientas que usás.
La arquitectura podría combinar una aplicación, una extensión de navegador o conectores de servicios según las rutas que necesite controlar. Un panel permitiría revisar mandatos, aprobar cambios y revocar permisos.
Una extensión por sí sola no controla cualquier aplicación ni los cargos que un proveedor procesa en su servidor. Cada integración debe explicar qué puede detener, qué sólo puede observar y qué queda fuera de cobertura.
CONTACTO
Conversemos sobre NAF Personal.
Buscamos equipos técnicos y personas interesadas en evaluar el diseño y participar en futuras pruebas controladas.
Miriam Beatriz Colombini · Autora y responsable del proyecto · Argentina