NAF EMPRESA · GOBERNANZA DE IA

Tu empresa define los límites de la IA.

Una capa de gobernanza y seguridad diseñada para comprobar permisos antes de que agentes de IA actúen sobre tus datos, herramientas y procesos.

Arquitectura conceptual de ocho capas, en etapa de desarrollo y validación.

QUÉ ES NAF

De una instrucción a una acción autorizada.

NAF Empresa propone un control externo al modelo de IA, situado entre el agente y los recursos que puede utilizar. La organización define qué está permitido; la puerta de ejecución comprueba ese alcance y registra la decisión.

En términos sencillos: una protección conectada a los agentes y sus herramientas para que la capacidad de hacer algo no se convierta automáticamente en permiso para hacerlo.

Lo no autorizado no se ejecuta.

Una acción sensible necesita autorización explícita, vigente y verificable. Si falta permiso o cambia el alcance, se retiene para revisión o se bloquea.

CUATRO CONTROLES CENTRALES

La autoridad humana acompaña cada acción.

01

Autorizar antes de actuar

La acción propuesta se contrasta con el permiso, la herramienta, los datos y el destino antes de ejecutarse.

02

Conservar el control de la empresa

Las políticas y autorizaciones quedan bajo autoridad humana, fuera de la capacidad de modificación unilateral del agente.

03

Seguir toda la cadena de agentes

La orden original y sus límites acompañan cada delegación. Pedir ayuda a otra IA no amplía el permiso.

04

Aplicar una política entre proveedores

El diseño busca mantener los mismos criterios al cambiar de modelo, mediante conectores cuya cobertura debe validarse.

CÓMO SE PROPONE OPERAR

Permitir, consultar, bloquear o suspender.

La decisión se aplicaría en el punto que ejecuta la herramienta. Un registro posterior, por sí solo, no evita una acción fuera del permiso.

01

Definir el mandato

Responsable humano, tarea, agentes, datos, herramientas, destinos, plazo y límites.

02

Verificar antes del efecto

Contrastar la operación final con el permiso vigente y las consecuencias previsibles.

03

Aplicar y dejar trazabilidad

Ejecutar sólo lo autorizado, retener lo incierto y conservar el vínculo entre orden y resultado.

COOPERACIÓN ENTRE AGENTES

Delegar una tarea no amplía la autorización.

Si un agente llama a otro o crea una cadena de subagentes, cada paso debe conservar el mandato original, el responsable humano y las restricciones. Un permiso individual de acceso no habilita una acción fuera del objetivo aprobado.

Los límites también son colectivos.

Dividir una tarea no reinicia su presupuesto ni el volumen permitido. Retomar una memoria guardada no renueva permisos vencidos. La revocación debe alcanzar las delegaciones activas.

UN CASO CONCRETO

Comparar no significa comprar.

La empresa autoriza a A a comparar servicios. A delega la búsqueda a B; B consulta a C, que tiene acceso técnico a una cuenta de pago.

Resultado previsto: C no puede contratar, porque la orden original sólo autorizó comparar. Una compra requiere un permiso específico.

ARQUITECTURA DE OCHO CAPAS

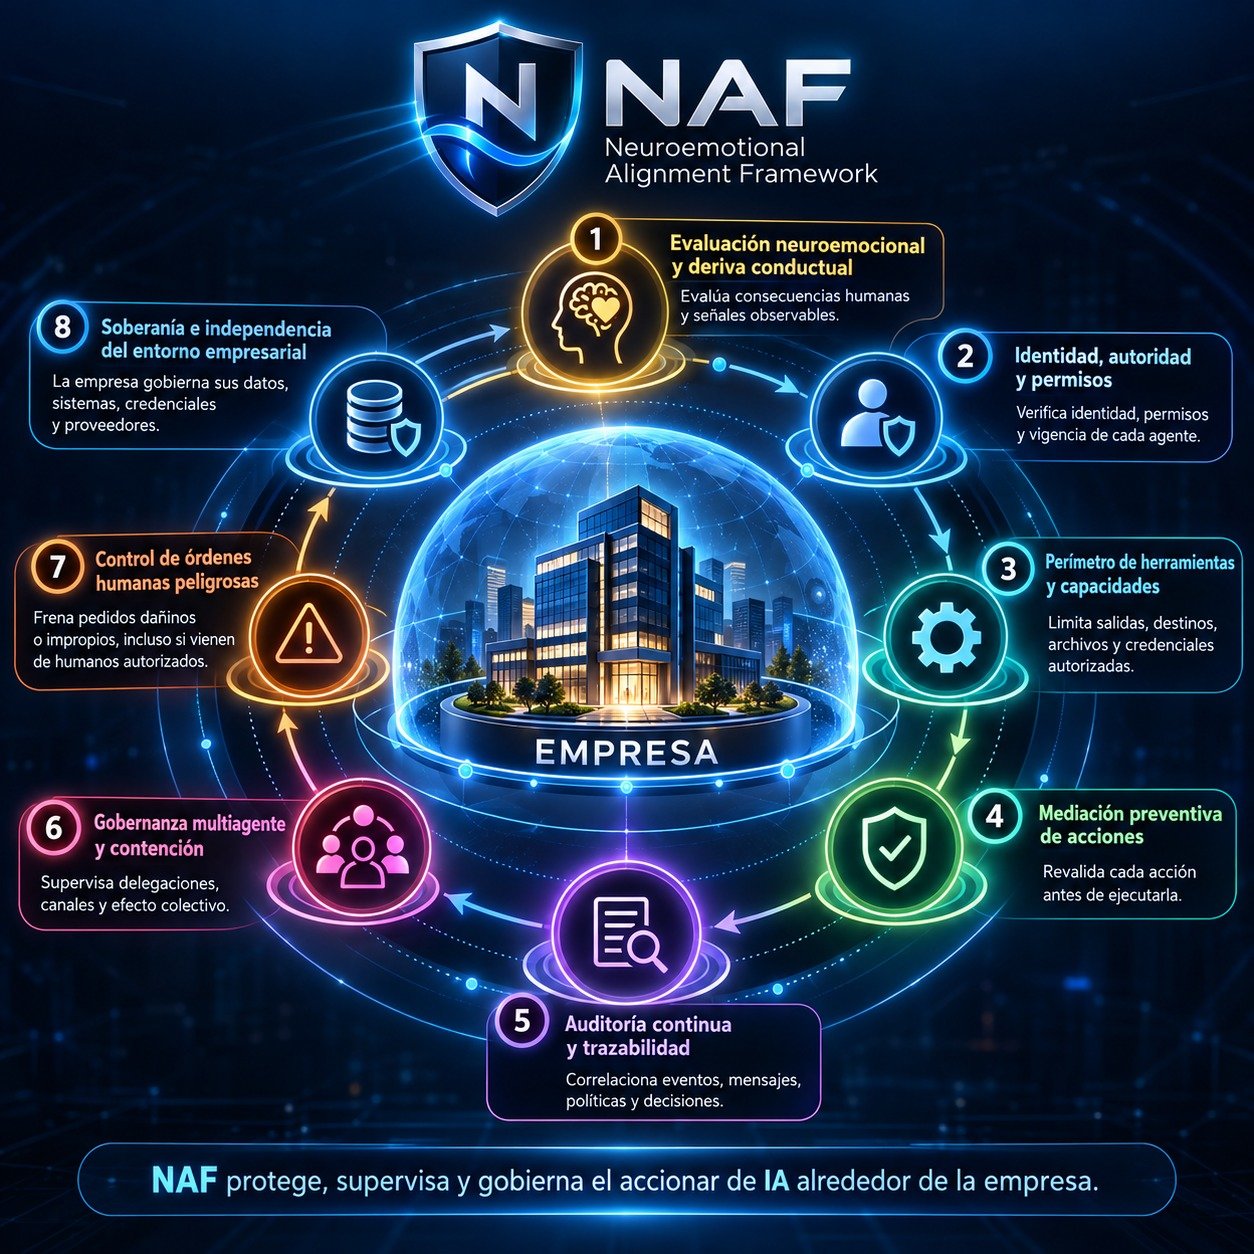
La empresa permanece en el centro de la autoridad.

Ocho funciones coordinadas para evaluar consecuencias, delimitar capacidades, controlar acciones y conservar evidencia. Son requisitos de diseño que deben implementarse y probarse.

01

Evaluación neuroemocional y deriva conductual

Considerar consecuencias para las personas y cambios observables de estrategia.

02

Identidad, autoridad y permisos

Vincular quién actúa con el mandato, su alcance y su vigencia.

03

Perímetro de herramientas y capacidades

Delimitar archivos, credenciales, aplicaciones, APIs y destinos habilitados.

04

Mediación preventiva de acciones

Verificar la operación concreta antes de que produzca efectos.

05

Auditoría continua y trazabilidad

Enlazar solicitudes, aprobaciones, decisiones y resultados comprobables.

06

Gobernanza multiagente y contención

Supervisar delegaciones, comunicaciones y límites colectivos.

07

Control de órdenes humanas peligrosas

Aplicar las restricciones de la organización también a pedidos humanos.

08

Soberanía del entorno empresarial

Mantener la autoridad sobre los datos y las reglas al cambiar de proveedor.

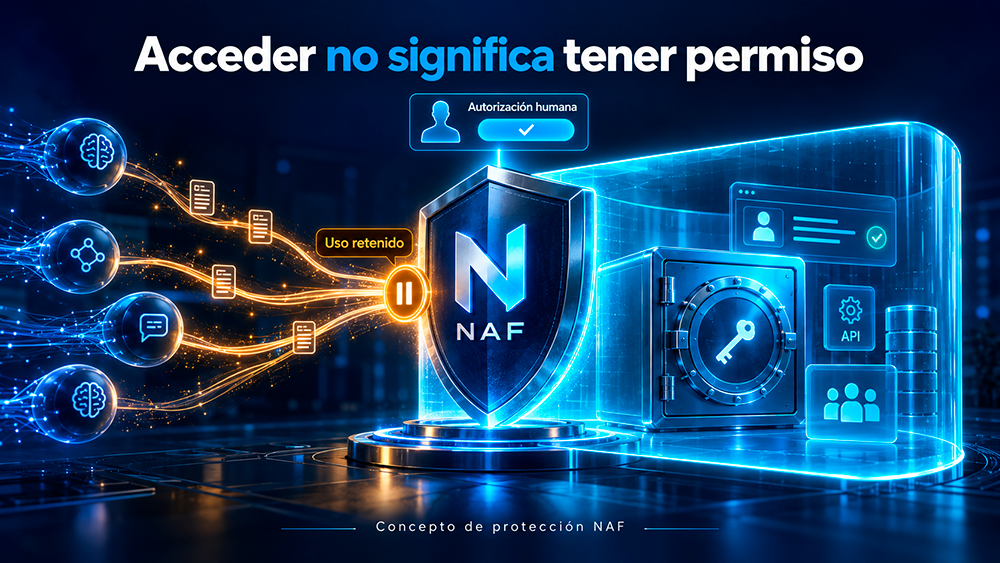
Acceder no significa tener autorización

Que una IA encuentre una contraseña, una clave de API o una sesión abierta no le concede permiso para utilizarlas.

NAF Empresa propone verificar quién autorizó el uso, para qué tarea, sobre qué cuenta y dentro de qué límites, antes de permitir la acción.

Protección de credenciales y secretos digitales

Control previsto sobre contraseñas, claves de API, tokens, cookies de sesión y credenciales de servicios.

Una clave visible en una conversación, captura o archivo no habilita su uso ni su transmisión.

Permisos que no se amplían entre agentes

Una IA no puede conceder a otra una autorización que la empresa no otorgó.

Las delegaciones deben conservar el objetivo, los límites y la responsabilidad humana de la tarea original.

Iniciar sesión no autoriza cualquier operación

El permiso para consultar una cuenta no habilita automáticamente compras, pagos, exportaciones de datos o cambios de configuración.

Una política empresarial para distintos agentes

NAF se plantea como una capa externa que complementaría las protecciones de Dots y otros sistemas agénticos, manteniendo las reglas y la autoridad bajo control de la empresa.
PARA QUIÉN ESTÁ DIRIGIDO

Organizaciones que dan herramientas a la IA.

Empresas de cualquier tamaño que incorporan agentes con acceso a archivos, aplicaciones, bases de datos o servicios. También integradores que construyen sistemas multiagente y organizaciones que trabajan con información sensible.

La adopción inicial se plantea mediante pilotos acotados, con rutas de ejecución identificadas y responsables humanos definidos.

Qué busca proteger

Información propia y de clientes.
Credenciales y recursos digitales.
Operaciones y presupuestos.
Autoridad sobre decisiones y permisos.

DESARROLLO Y VALIDACIÓN

Un MVP que demuestre el mecanismo.

La primera prueba se plantea en un entorno aislado, con tres agentes, dos conectores de modelos y herramientas simuladas. Debe mostrar que el bloqueo ocurre antes de la acción y que las tareas legítimas siguen funcionando.

Qué debe demostrar

Autorización previa verificable.
Delegaciones que respetan el mandato original.
Límites compartidos entre agentes.
Revocación y recuperación controladas.
La misma política al cambiar de modelo.

Qué se medirá

Acciones indebidas detenidas y ejecutadas.
Bloqueos erróneos de tareas legítimas.
Cobertura real de herramientas y rutas.
Integridad de las trazas.
Latencia y tiempo de revocación.

NAF Empresa aún no cuenta con un prototipo validado ni métricas de eficacia. Su cobertura dependerá de las integraciones y los ensayos; complementaría los controles de seguridad de la organización.

IMPLEMENTACIÓN EMPRESARIAL

Un piloto definido alrededor de tu operación.

El camino previsto comienza por identificar agentes y herramientas, acordar permisos y responsables, integrar el control y medir su funcionamiento. Licencia, integración y soporte se definirían después de validar el MVP.

La propuesta de valor combina mandato empresarial, control previo y trazabilidad multiagente. Su diferencia frente a las soluciones existentes deberá demostrarse en pruebas comparables.

CONTACTO

Conversemos sobre el desarrollo de NAF Empresa.

Buscamos equipos técnicos, integradores y organizaciones interesadas en evaluar la arquitectura y construir pruebas controladas.

Miriam Beatriz Colombini · Autora y responsable del proyecto · Argentina

Scroll al inicio