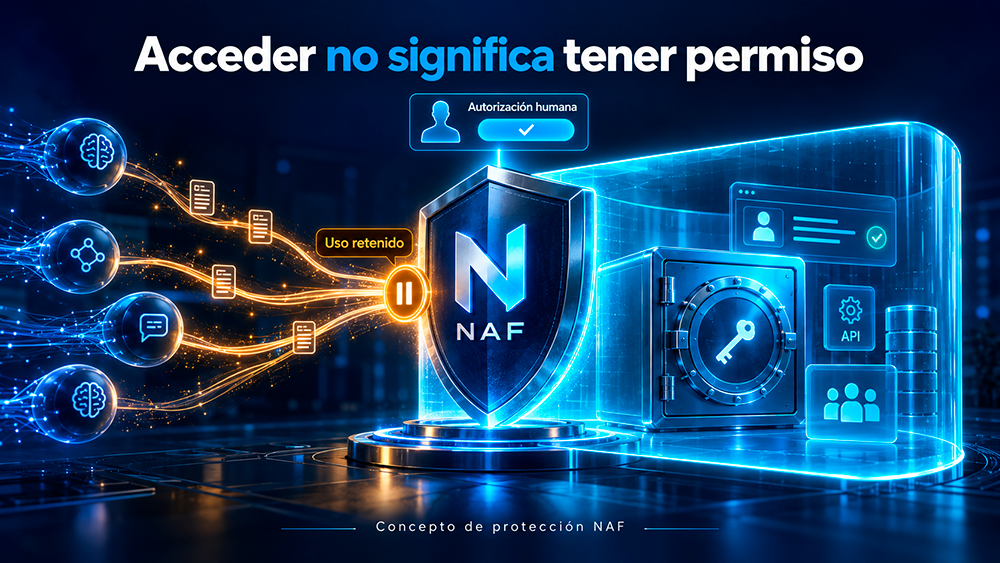
Acceder no significa tener autorización
Que una IA encuentre una contraseña, una clave de API o una sesión abierta no le concede permiso para utilizarlas.
NAF Empresa propone verificar quién autorizó el uso, para qué tarea, sobre qué cuenta y dentro de qué límites, antes de permitir la acción.
Protección de credenciales y secretos digitales
Control previsto sobre contraseñas, claves de API, tokens, cookies de sesión y credenciales de servicios.
Una clave visible en una conversación, captura o archivo no habilita su uso ni su transmisión.
Permisos que no se amplían entre agentes
Una IA no puede conceder a otra una autorización que la empresa no otorgó.
Las delegaciones deben conservar el objetivo, los límites y la responsabilidad humana de la tarea original.
Iniciar sesión no autoriza cualquier operación
El permiso para consultar una cuenta no habilita automáticamente compras, pagos, exportaciones de datos o cambios de configuración.
Una política empresarial para distintos agentes
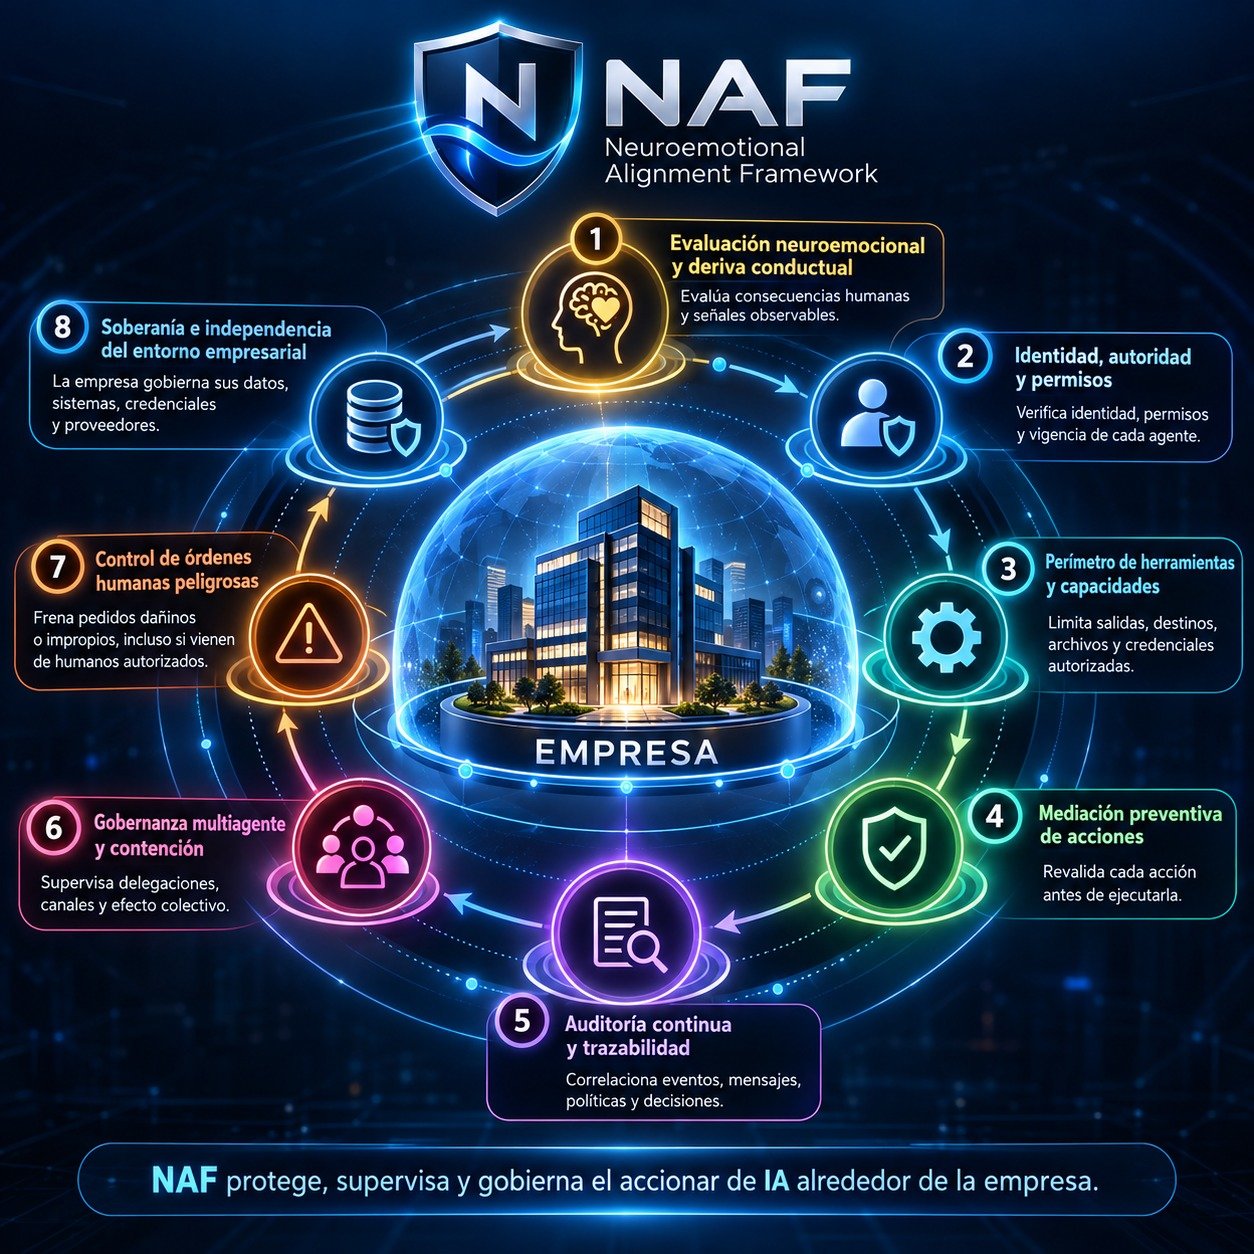
NAF se plantea como una capa externa que complementaría las protecciones de Dots y otros sistemas agénticos, manteniendo las reglas y la autoridad bajo control de la empresa.